Die meisten Cyberangriffe stehlen Daten. Dieser ließ Lebensmittel verderben. Er ist eines der bislang deutlichsten Beispiele für einen cyberphysischen Angriff auf alltägliche Infrastruktur und eine Warnung für jeden Einzelhändler, Lagerbetreiber und Kühlkettenbetreiber weltweit.
1. Was ist passiert?
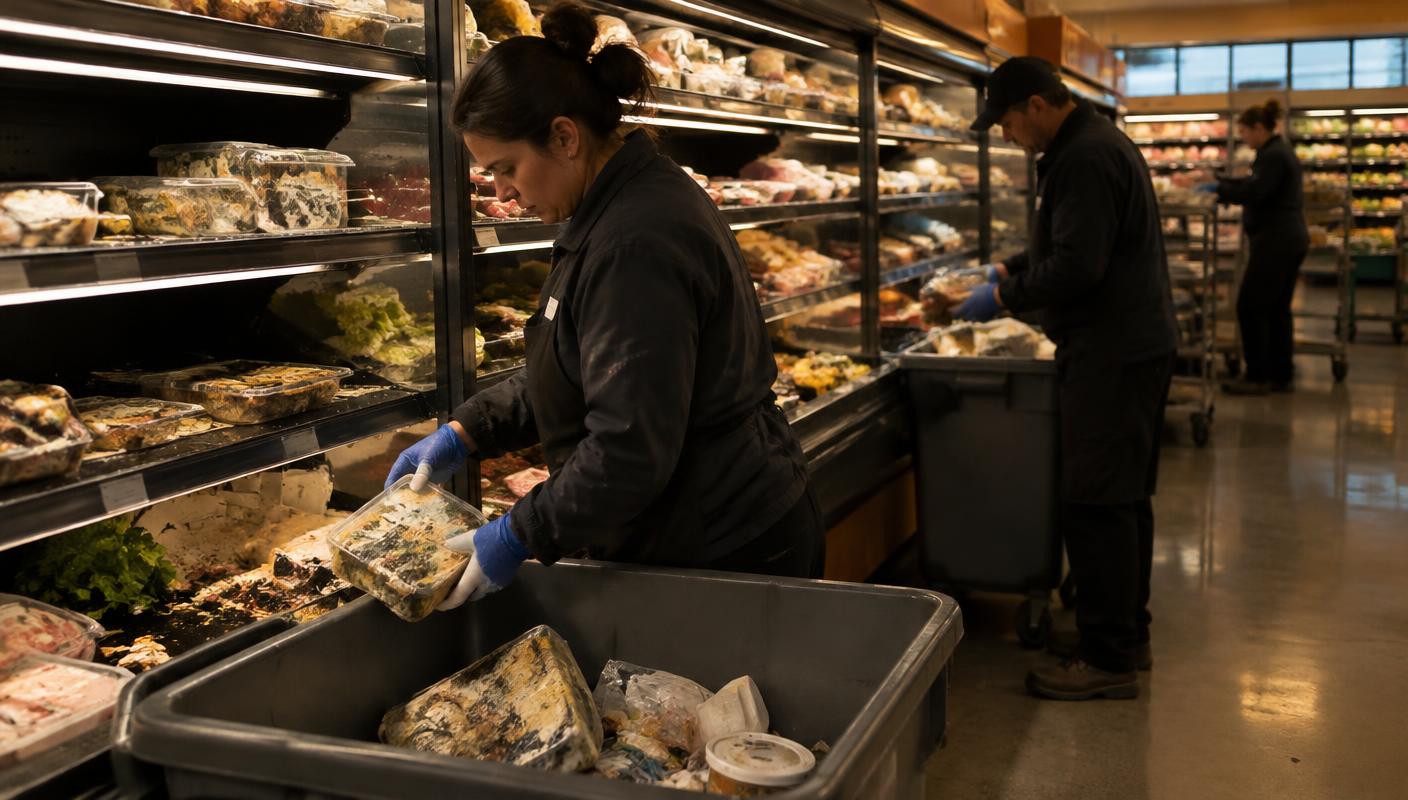
Am Montag, dem 12. Oktober 2026, bestätigten große französische Lebensmittelhändler, dass ihre Kühlanlagen in der Nacht angegriffen worden waren. Der Vorstandsvorsitzende von Coopérative U bezeichnete den Angriff als "beispiellos" [1][4]. Die Pariser Staatsanwaltschaft bestätigte einen groß angelegten Angriff auf vernetzte Kühlgeräte, der zu Lebensmittelverlusten und Bränden führte [3][4].
1.1 Welche Handelsketten betroffen waren
Die genauen Zahlen unterscheiden sich je nach Medium und änderten sich im Laufe des Tages noch. Die Tabelle zeigt die Zahlen so, wie sie von der jeweiligen Quelle berichtet wurden.
| Einzelhändler | Laut Berichten betroffene Filialen | Quelle |
|---|---|---|
| Intermarché / Netto | 150 bis 300 (zusätzlich etwa 100 vorsorglich vom Netz getrennt) | [1][2][4] |
| Coopérative U | Etwa 100 oder mehr | [1][4] |
| Carrefour | Etwa 80 | [4] |
| Monoprix | Etwa 30 | [4] |
| E.Leclerc | Mehrere Filialen | [1] |
Betroffene Filialen mussten bei Frisch- und Tiefkühlwaren "sämtliche Produkte wegwerfen", teilte Intermarché mit [1]. Die Verluste werden auf Millionen Euro geschätzt [2].
1.2 Wie der Angriff funktionierte
Die Angreifer drangen nicht in die IT-Netzwerke der Filialen ein. Sie nahmen die Software ins Visier, mit der Einzelhändler ihre Kühlgeräte aus der Ferne steuern. Diese stammt vom dänischen Hersteller Danfoss [1][2].
Tiefkühlgeräte in Supermärkten durchlaufen nachts normalerweise einen kurzen Abtauzyklus, bei dem die Temperaturen leicht steigen. Laut BFM TV gelang es den Hackern, "aus der Ferne ein erzwungenes Abtauen der Kühlanlagen auszulösen" [1][4]. Die BBC berichtet, dass die Geräte den Befehl erhielten, sich aufzuheizen und heiß zu bleiben. Nach Angaben einer Handelskette erreichten einige über Nacht 50°C [2].
Danfoss erklärte, bei den betroffenen Geräten handle es sich um ältere Modelle, deren Sicherheitssoftware nicht aktualisiert werden konnte, um ein vom Unternehmen erkanntes Risiko zu beheben. Man habe Kunden "seit Langem geraten", weiterhin unterstützte Systeme auf dem aktuellen Stand zu halten [2].
1.3 Offizielle Reaktionen
"Targeting equipment essential to the preservation of fresh products and to the food supply of the French people is extremely serious and is unprecedented. It is unacceptable." ("Anlagen anzugreifen, die für die Haltbarkeit frischer Produkte und die Lebensmittelversorgung der französischen Bevölkerung unverzichtbar sind, ist äußerst schwerwiegend und beispiellos. Das ist inakzeptabel.")
Dominique Schelcher, Vorstandsvorsitzender von Coopérative U [4]
"Food security requires more attention at all levels." ("Ernährungssicherheit erfordert auf allen Ebenen mehr Aufmerksamkeit.")
Christophe Hansen, EU-Kommissar für Landwirtschaft und Ernährung [1]
2. Warum waren die Auswirkungen so groß?
Der Angriff selbst war einfach. Zur Katastrophe wurde er, weil keines der umgebenden Systeme ihn erkennen, bestätigen oder darauf reagieren konnte.
2.1 Ein System steuert und meldet
In den meisten Filialen steuert der Kälteregler die Kühlgeräte und meldet zugleich deren Temperatur. Ist er kompromittiert, kann er die Kühlung ausgeschaltet lassen und gleichzeitig Alarme unterdrücken. Eine unabhängige Kontrollinstanz fehlt.
2.2 Energieverbrauch, den niemand überwacht
Heizelemente, die die ganze Nacht laufen, verbrauchen ungewöhnlich viel Strom. Bei den meisten Handelsketten wird der Stromverbrauch jedoch nur anhand der monatlichen Rechnung geprüft. Das Signal war vorhanden, doch niemand achtete darauf.
2.3 Manuelle Einsatzorganisation vor Ort
Selbst wenn ein Problem erkannt wird, muss noch jemand einen Techniker anrufen, die richtige Filiale ermitteln und das Problem erklären. Nachts kann das Stunden dauern. Bis dahin ist die Ware bereits verloren.
3. Durchgängiger Schutz: erkennen, bestätigen, entscheiden, handeln
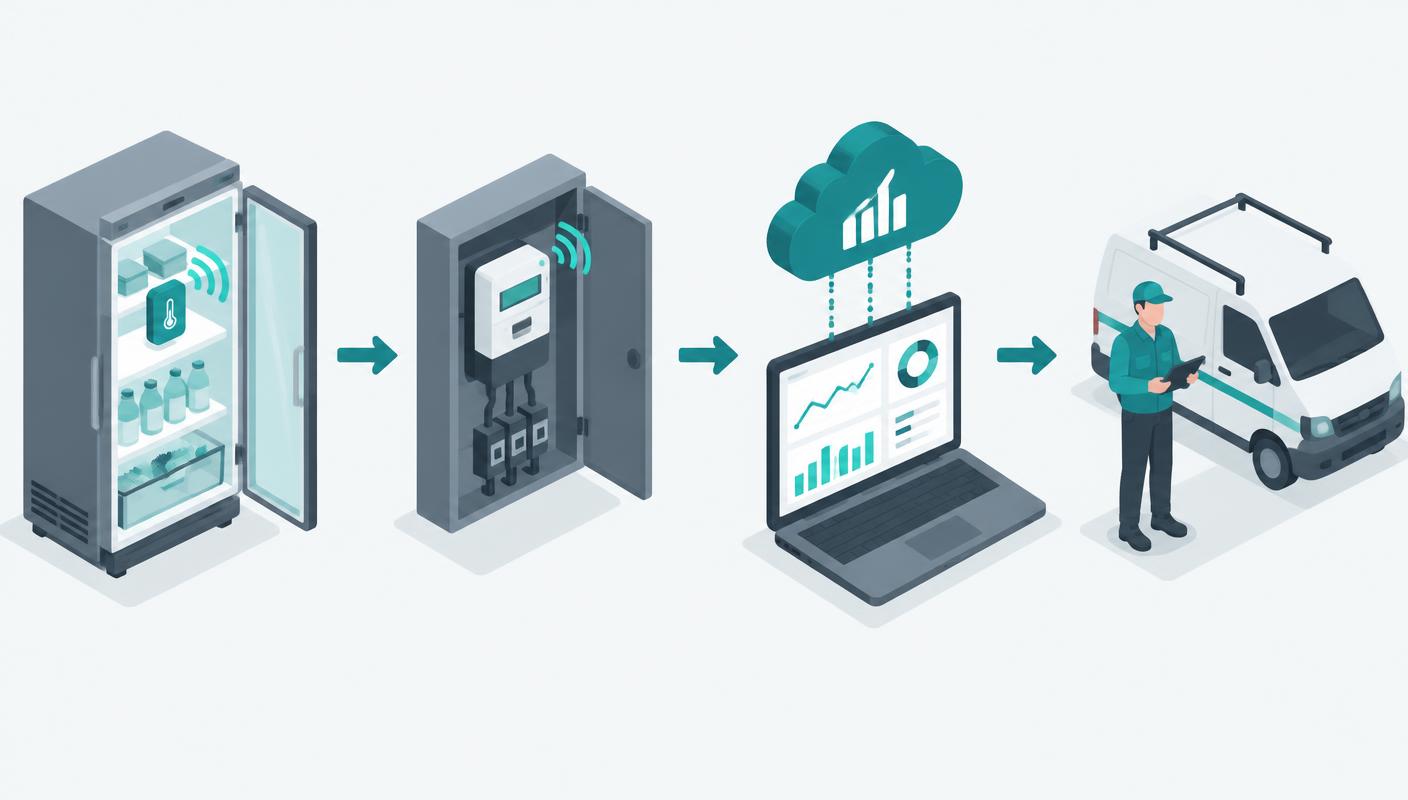
Die Lehre lautet nicht: "Noch ein Sicherheitstool kaufen". Entscheidend ist, unabhängige Signale zu verknüpfen, damit ein Problem innerhalb von Minuten erkannt, bestätigt und bearbeitet wird, selbst wenn ein System falsche Angaben liefert.
3.1 WorkySens erkennt
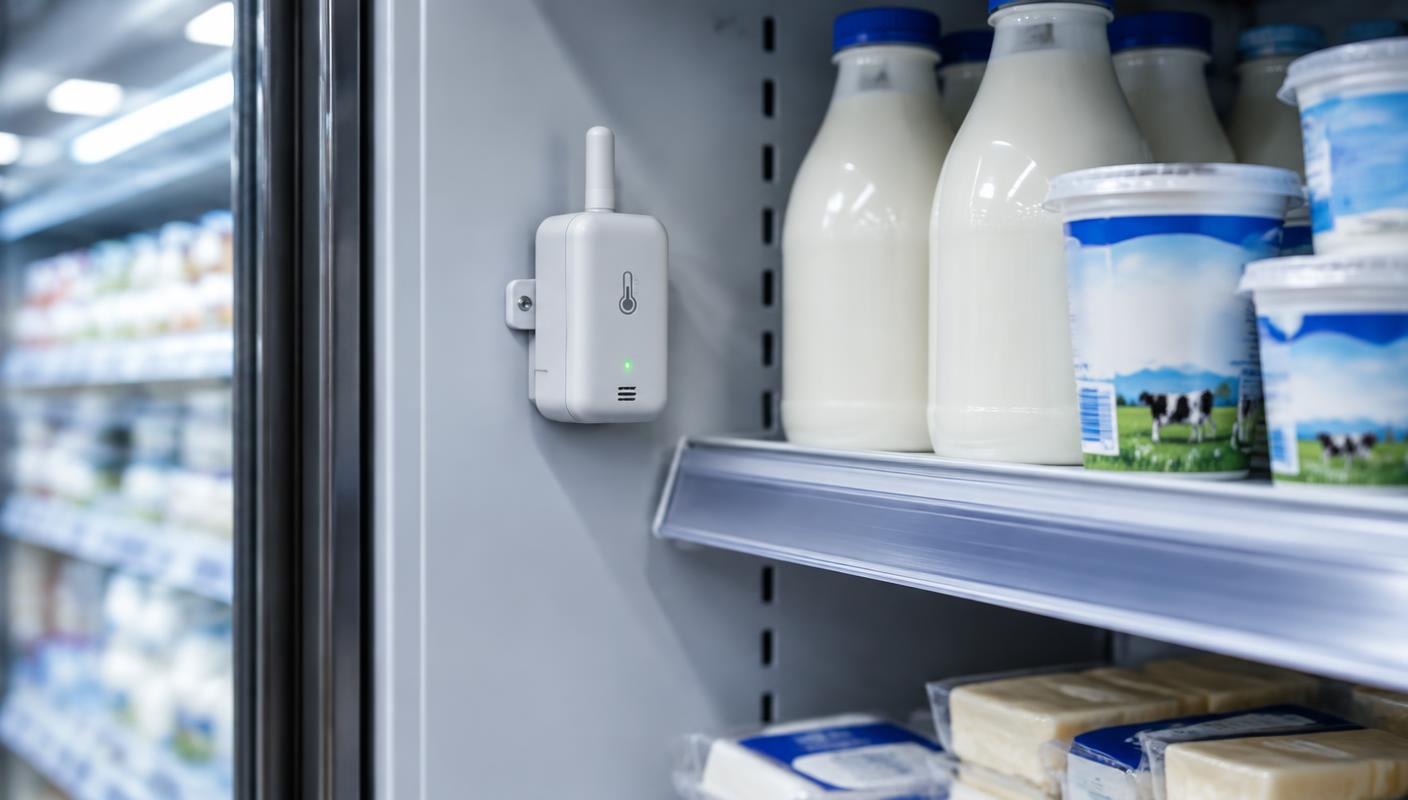
Unabhängige Funktemperaturfühler sitzen im Inneren der Kühlmöbel und senden Daten über ein eigenes Netzwerk, getrennt vom Kälteregler. Wird der Regler übernommen, melden die Fühler weiterhin die tatsächliche Temperatur. Innerhalb weniger Minuten nach Überschreiten eines Grenzwerts wird ein Alarm ausgelöst.
3.2 WorkyEtta bestätigt
Zähler und Analysegeräte im Stromverteiler zeigen nahezu in Echtzeit, dass die Leistungsaufnahme der Heizelemente weit über der eines normalen Abtauzyklus liegt. Das ist ein zweiter, unabhängiger Nachweis dafür, dass etwas nicht stimmt.
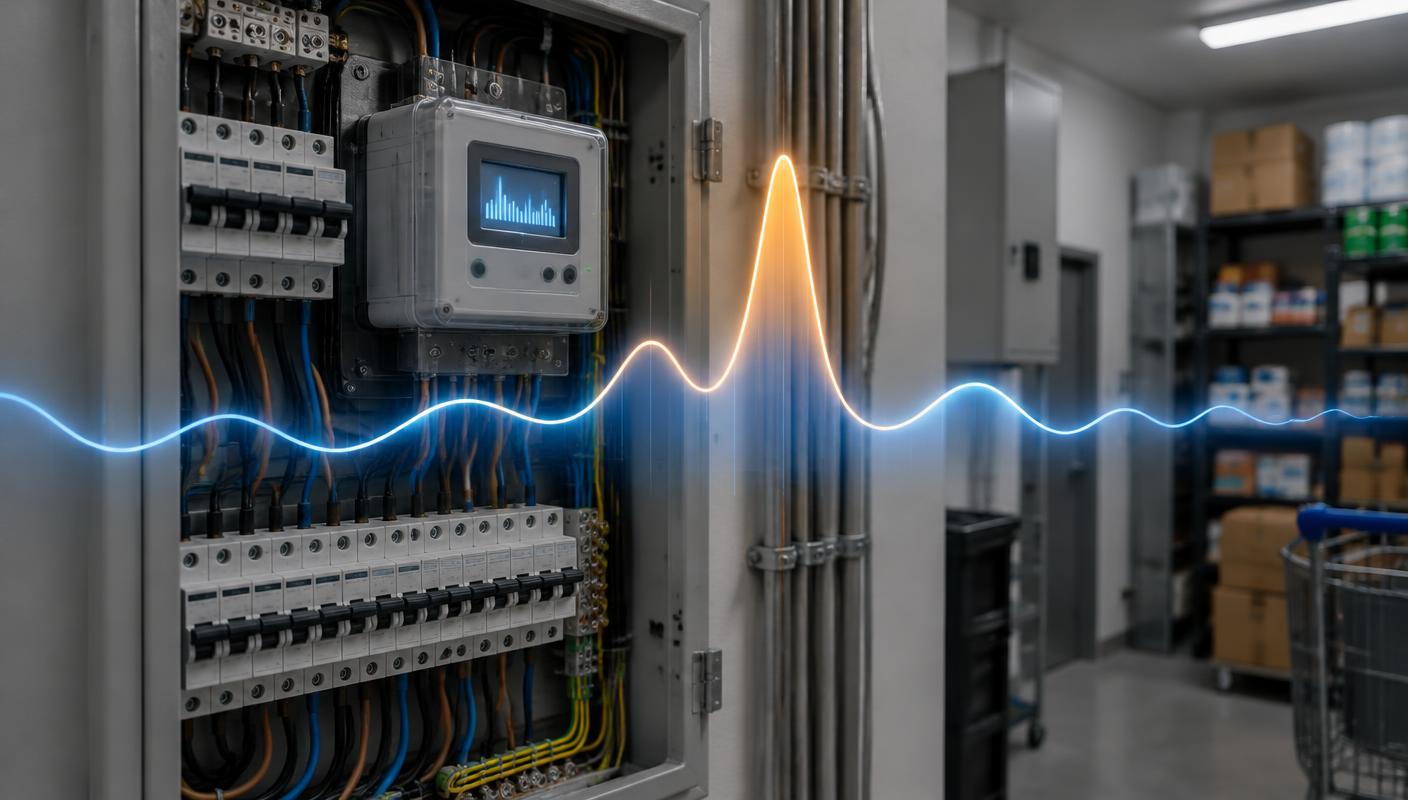
3.3 WorkyCore entscheidet
Die Plattform führt die beiden Signale zusammen: steigende Temperatur und ungewöhnlicher Energieverbrauch in derselben Filiale zur selben Zeit. Diese Kombination schließt einen defekten Sensor aus, und der Vorfall in der Filiale wird mit höchster Priorität eingestuft.
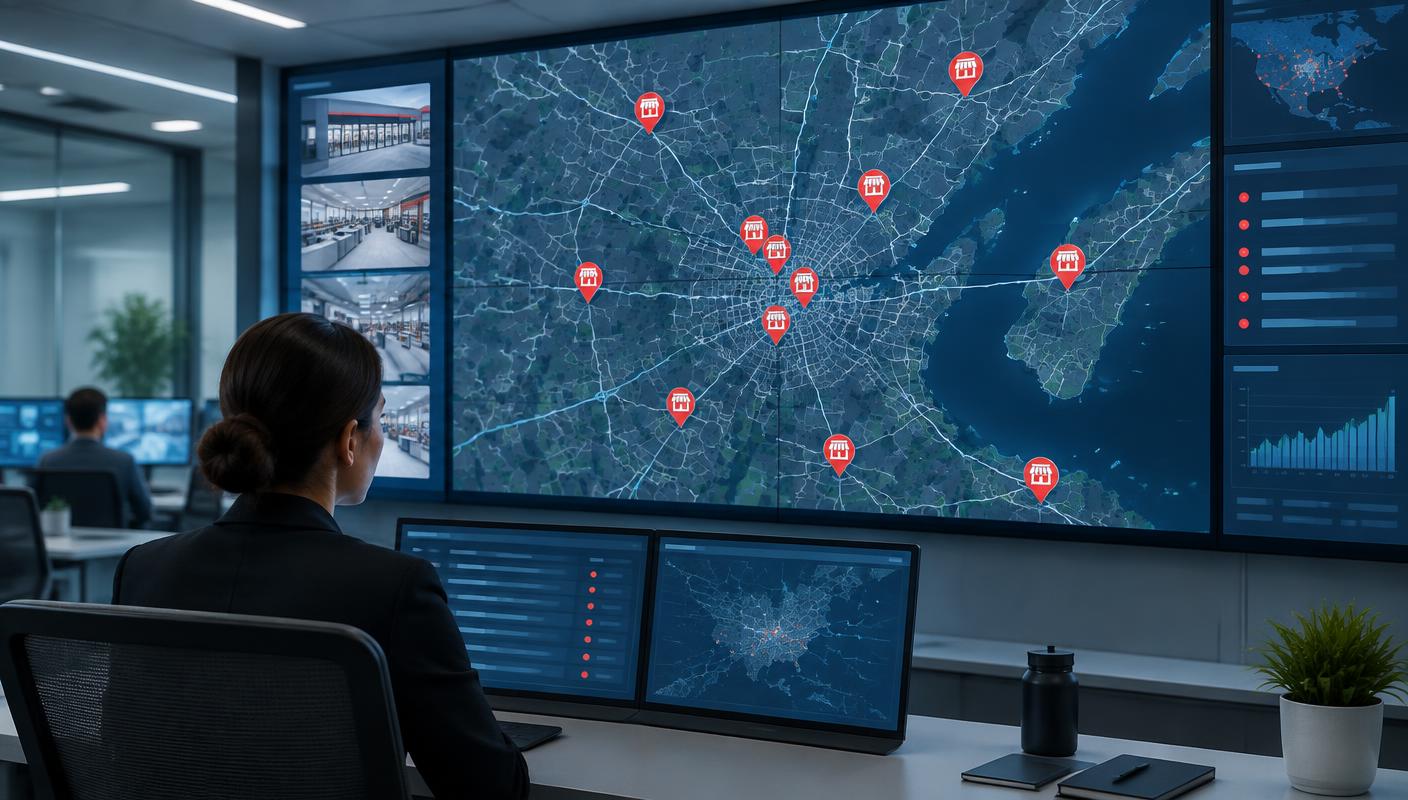
3.4 WorkyField handelt
Ein Arbeitsauftrag wird automatisch erstellt und an den nächstgelegenen Bereitschaftstechniker oder Subunternehmer gesendet, einschließlich Angaben zur Filiale, zu den Kühlmöbeln und zu den Messwerten. Ankunft und Störungsbehebung werden anhand einer Service-Level-Vorgabe nachverfolgt.
4. Dieselbe Nacht, ein anderer Ausgang
5. Eine Checkliste in fünf Schritten für Einzelhändler
- Erfassen Sie Ihre vernetzten Steuerungen. Listen Sie alle Kälte- und Gebäudesteuerungen auf, die über das Internet erreichbar sind, und vermerken Sie, welche nicht mehr aktualisiert werden können.
- Ergänzen Sie eine unabhängige Temperaturüberwachung. Verlassen Sie sich nicht allein darauf, dass der Regler seinen eigenen Zustand korrekt meldet.
- Überwachen Sie den Energieverbrauch, nicht nur die Rechnungen. Messungen nahezu in Echtzeit machen ungewöhnlichen Stromverbrauch zum Frühwarnsignal.
- Verknüpfen Sie Alarme mit Maßnahmen. Ein Alarm sollte automatisch einen Arbeitsauftrag auslösen, statt darauf zu warten, dass jemand eine E-Mail liest.
- Führen Sie verlässliche Aufzeichnungen. Mit Zeitstempeln versehene Temperatur- und Einsatzprotokolle unterstützen Kontrollen der Lebensmittelsicherheit und die Geltendmachung von Versicherungsansprüchen.
Fazit
Der Angriff in Frankreich zeigt, dass ein Kühlgerät heute Teil der Angriffsfläche ist. Sicherheitsupdates für ältere Regler sind wichtig, reichen aber nicht aus. Eine Filiale wird durch eine Kette unabhängiger Prüfungen geschützt, an deren Ende schnell eine Fachkraft vor Ort eingreift.
Quellen
Alle Quellen wurden am 12. Oktober 2026 veröffentlicht. Die Zahlen unterscheiden sich je nach Medium und werden wie berichtet wiedergegeben.
- AFP: French supermarkets suffer refrigerator shutdown after 'unprecedented' cyberattack
- BBC News: Fridges in French supermarkets hit by cyber attack
- The Guardian / Reuters: Hackers force French supermarket fridges to heat up to 50C in 'unprecedented' cyber-attack
- France 24: 'Unprecedented' cyberattack targets refrigeration units at hundreds of French supermarkets
- CNET: Cyberattack Targets French Supermarket Refrigerators, Forcing Mass Food Disposal
- CBS News: Hackers turn up the heat in refrigerators at hundreds of supermarkets in France