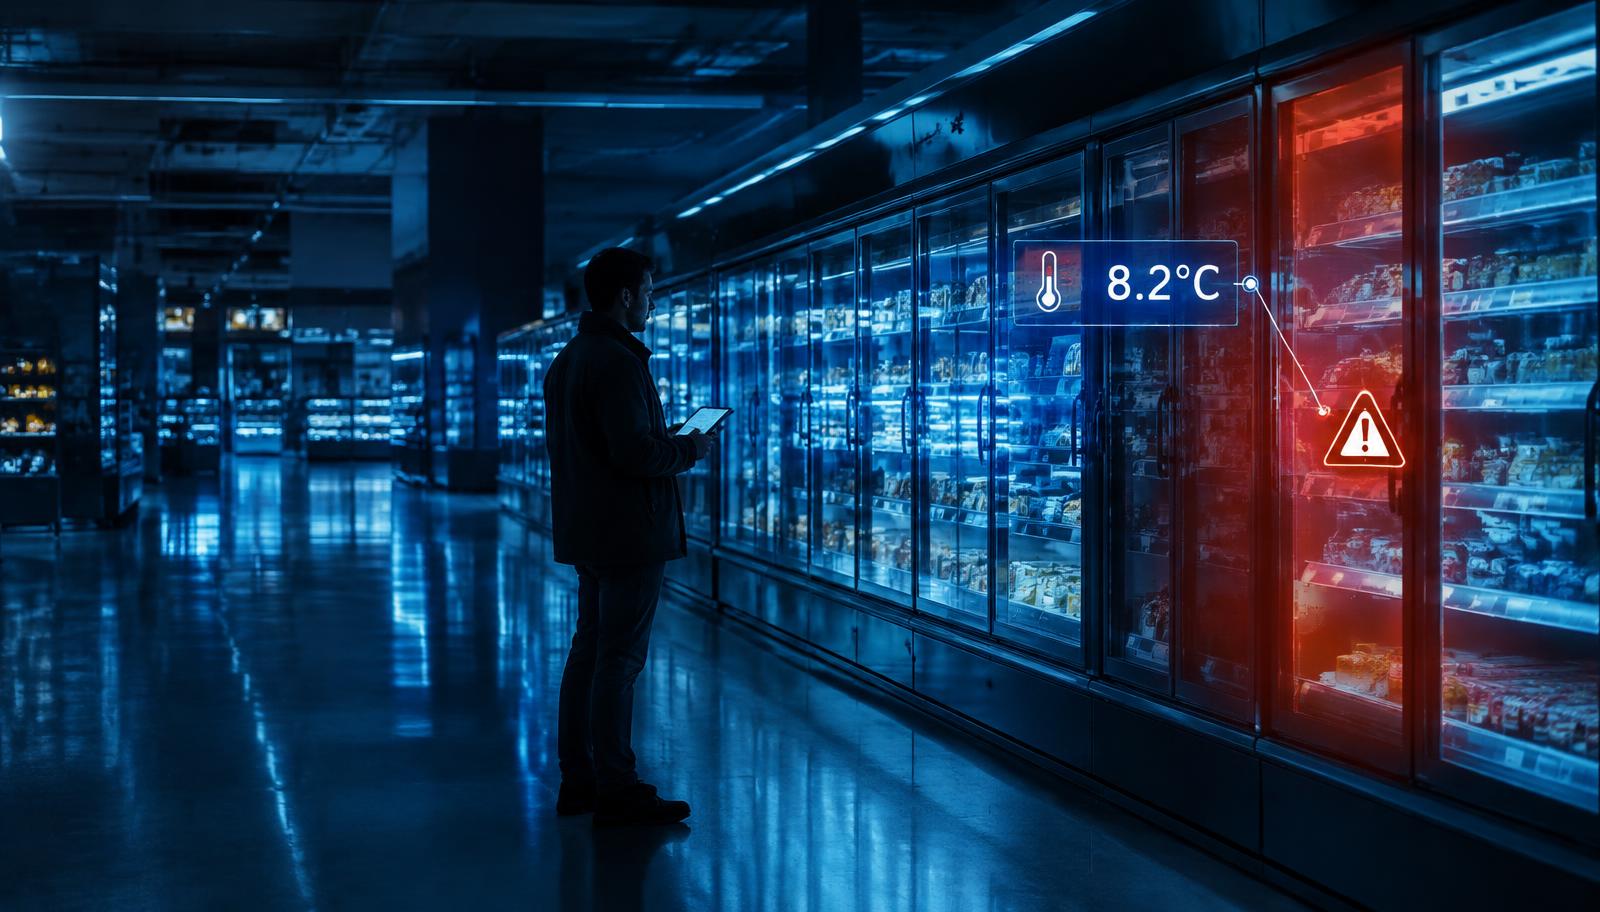
La mayoría de los ciberataques roban datos. Este echó a perder alimentos. Es uno de los ejemplos más claros hasta la fecha de un ataque ciberfísico contra infraestructuras cotidianas, y una advertencia para todos los minoristas, almacenes y operadores de la cadena de frío del mundo.
1. ¿Qué ocurrió?
El lunes 12 de octubre de 2026, grandes cadenas francesas de distribución alimentaria confirmaron que sus sistemas de refrigeración habían sufrido un ataque durante la noche. El director ejecutivo de Coopérative U calificó el ataque de "sin precedentes" [1][4]. La Fiscalía de París confirmó un ataque a gran escala contra frigoríficos conectados que provocó pérdidas de alimentos e incendios [3][4].
1.1 Qué cadenas se vieron afectadas
Las cifras exactas varían según el medio y siguieron cambiando a lo largo del día. La tabla muestra las cifras tal como las comunicó cada fuente.
| Cadena de distribución | Tiendas afectadas según las fuentes | Fuente |
|---|---|---|
| Intermarché / Netto | Entre 150 y 300 (más unas 100 desconectadas por precaución) | [1][2][4] |
| Coopérative U | Unas 100 o más | [1][4] |
| Carrefour | Unas 80 | [4] |
| Monoprix | Unas 30 | [4] |
| E.Leclerc | Varias tiendas | [1] |
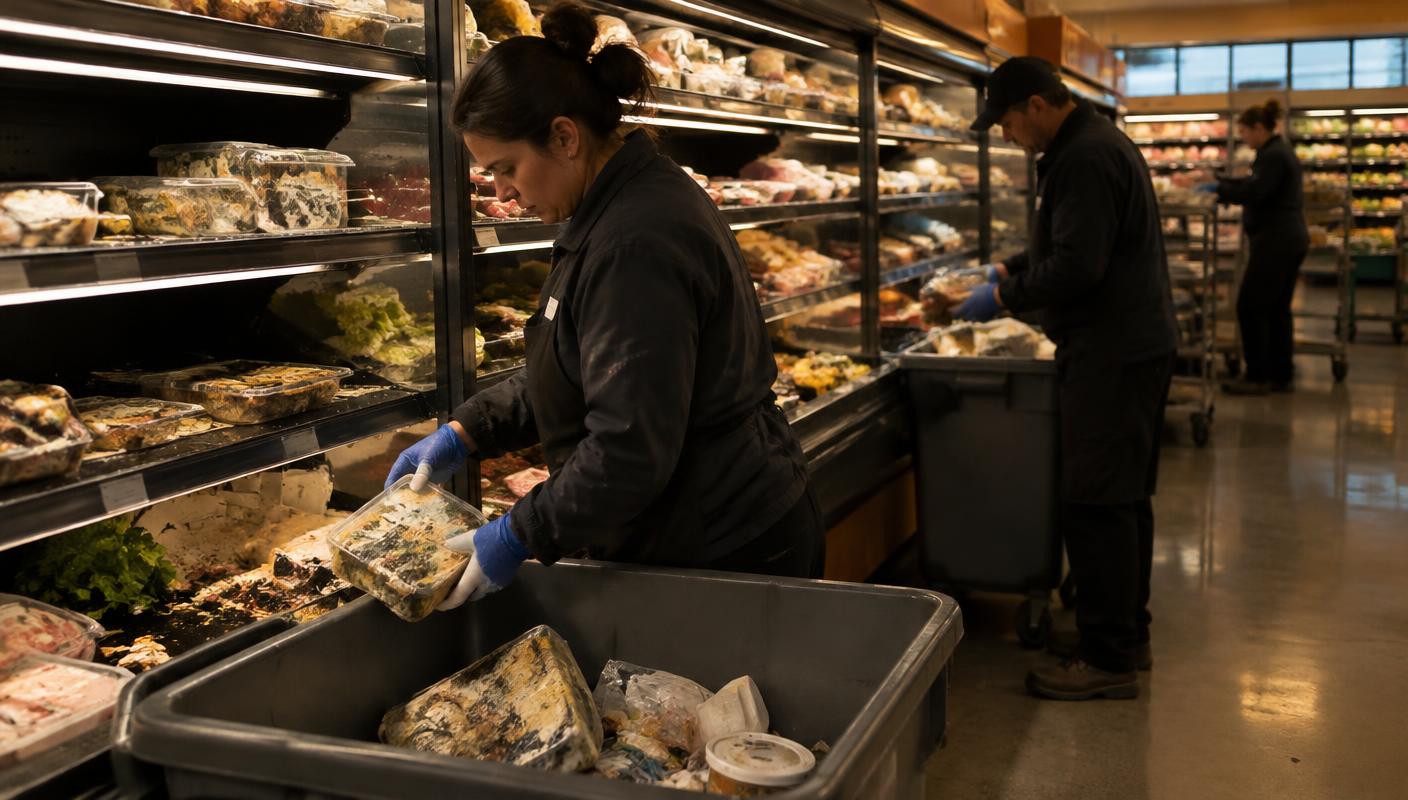
Los establecimientos afectados tuvieron que "desechar todos los productos" frescos y congelados, indicó Intermarché [1]. Las pérdidas se estiman en millones de euros [2].
1.2 Cómo funcionó el ataque
Los atacantes no accedieron a las redes informáticas de las tiendas. Su objetivo fue el software que las cadenas utilizan para gestionar sus equipos frigoríficos de forma remota, suministrado por el fabricante danés Danfoss [1][2].
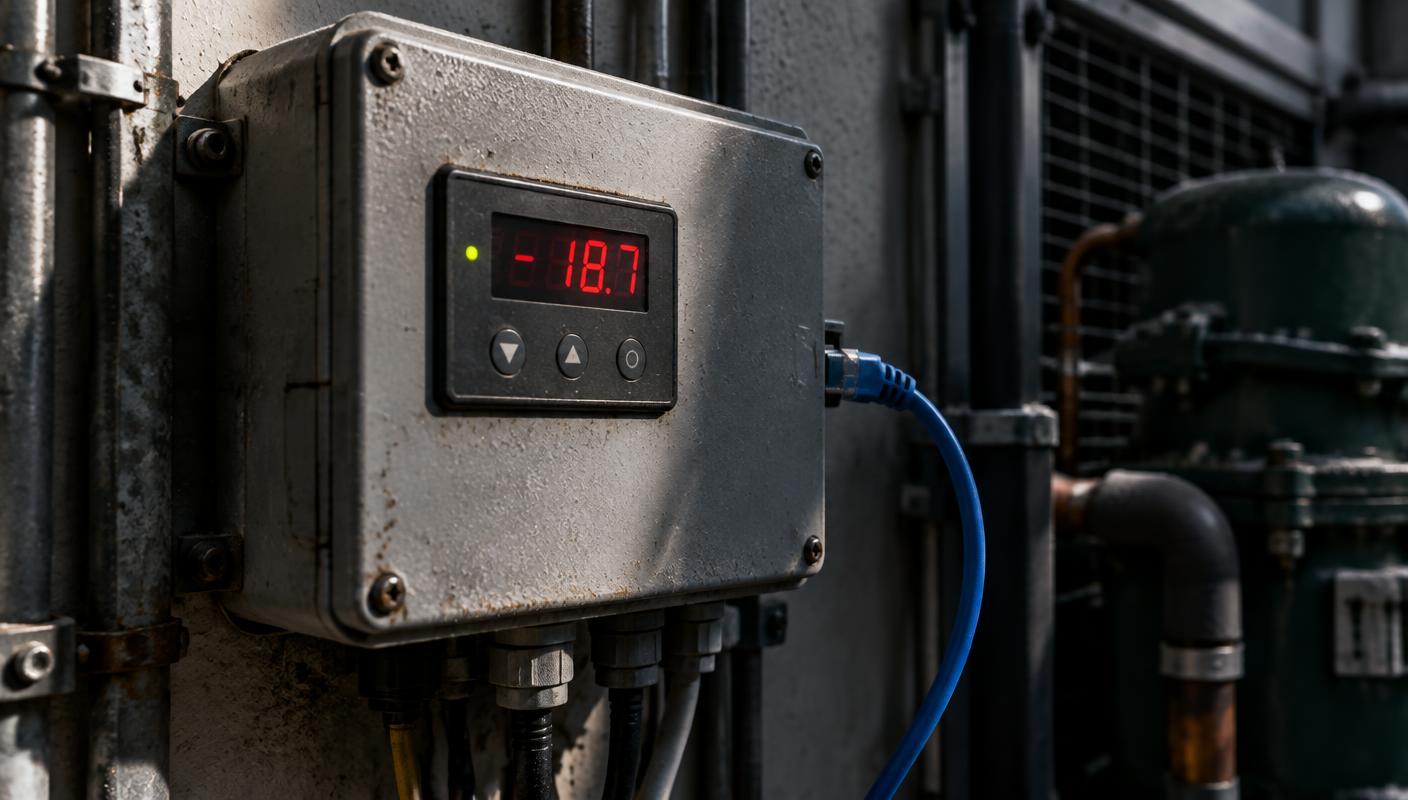
Los congeladores de los supermercados suelen realizar un breve ciclo de desescarche por la noche, durante el cual la temperatura sube ligeramente. Según BFM TV, los atacantes "lograron activar de forma remota el desescarche forzado de los sistemas de refrigeración" [1][4]. La BBC informa de que los equipos recibieron órdenes de calentarse y mantenerse calientes, y que algunos alcanzaron los 50°C durante la noche, según una de las cadenas [2].
Danfoss afirmó que los equipos afectados eran modelos antiguos cuyo software de seguridad no podía actualizarse para corregir un riesgo que había identificado, y que llevaba "mucho tiempo aconsejando" a sus clientes que mantuvieran actualizados los sistemas con soporte [2].
1.3 Reacciones oficiales
"Targeting equipment essential to the preservation of fresh products and to the food supply of the French people is extremely serious and is unprecedented. It is unacceptable." ("Atacar equipos esenciales para la conservación de productos frescos y para el abastecimiento alimentario de la población francesa es extremadamente grave y no tiene precedentes. Es inaceptable.")
Dominique Schelcher, director ejecutivo de Coopérative U [4]
"Food security requires more attention at all levels." ("La seguridad alimentaria requiere más atención a todos los niveles.")
Christophe Hansen, comisario europeo de Agricultura y Alimentación [1]
2. ¿Por qué alcanzó tal magnitud?
El ataque en sí fue sencillo. Lo que lo convirtió en un desastre fue que ningún sistema del entorno de refrigeración pudo detectarlo, confirmarlo ni reaccionar.
2.1 Un único sistema controla e informa
En la mayoría de las tiendas, el controlador de refrigeración gestiona los equipos frigoríficos y también informa de su temperatura. Una vez comprometido, puede mantener la refrigeración desactivada y silenciar las alarmas al mismo tiempo. No hay una segunda fuente de verificación.
2.2 Un consumo energético que nadie supervisa
Las resistencias que funcionan toda la noche consumen una cantidad de energía muy inusual. Sin embargo, en la mayoría de las cadenas, el consumo eléctrico solo se revisa en la factura mensual. La señal estaba ahí, pero nadie la observaba.
2.3 Una respuesta manual sobre el terreno
Incluso cuando se detecta un problema, alguien tiene que llamar a un técnico, localizar la tienda correcta y explicar la incidencia. Por la noche, eso puede llevar horas. Para entonces, la mercancía ya se ha perdido.
3. Una defensa integral: detectar, confirmar, decidir, actuar
La lección no es "comprar otra herramienta de seguridad". Consiste en conectar señales independientes para detectar, confirmar y resolver un problema en minutos, incluso si un sistema proporciona información falsa.
3.1 WorkySens detecta
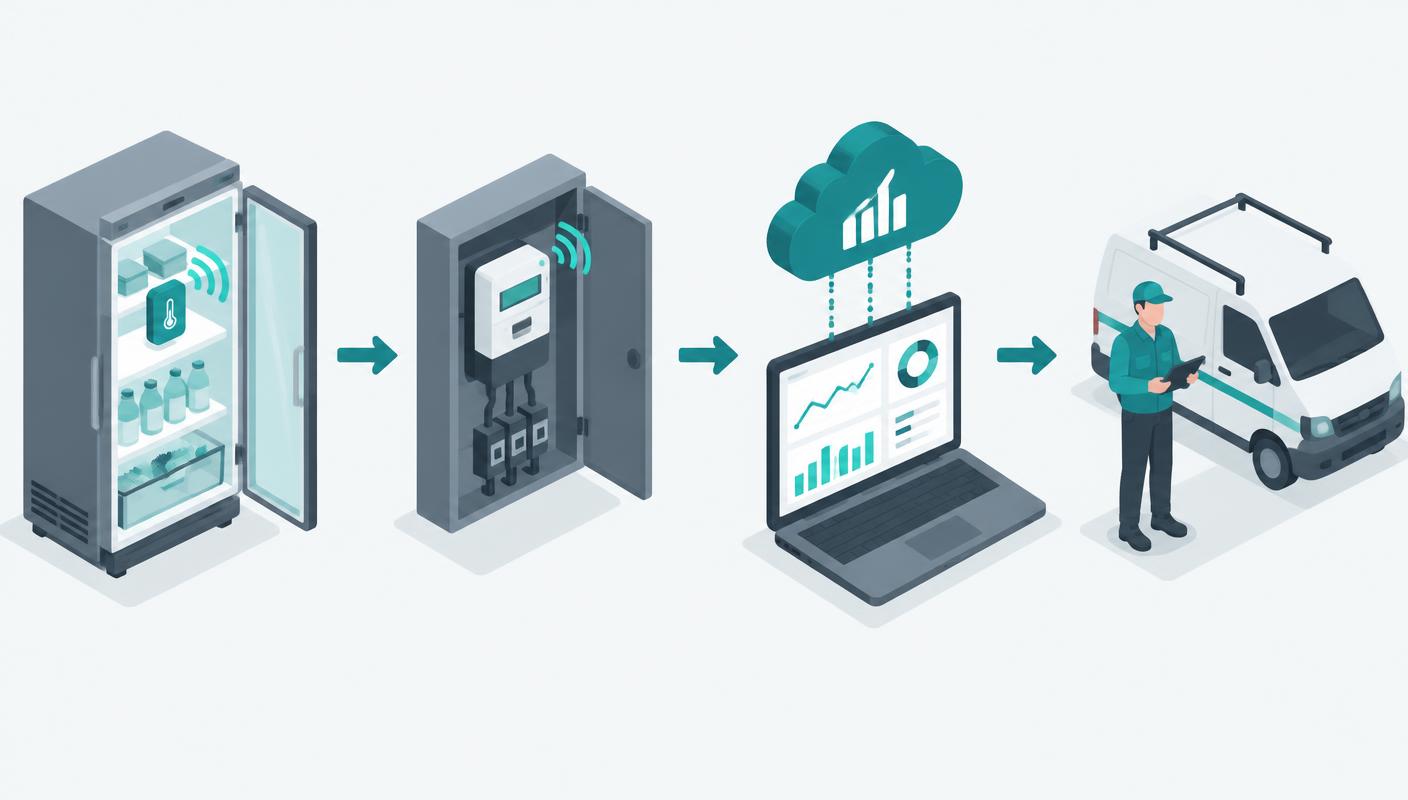
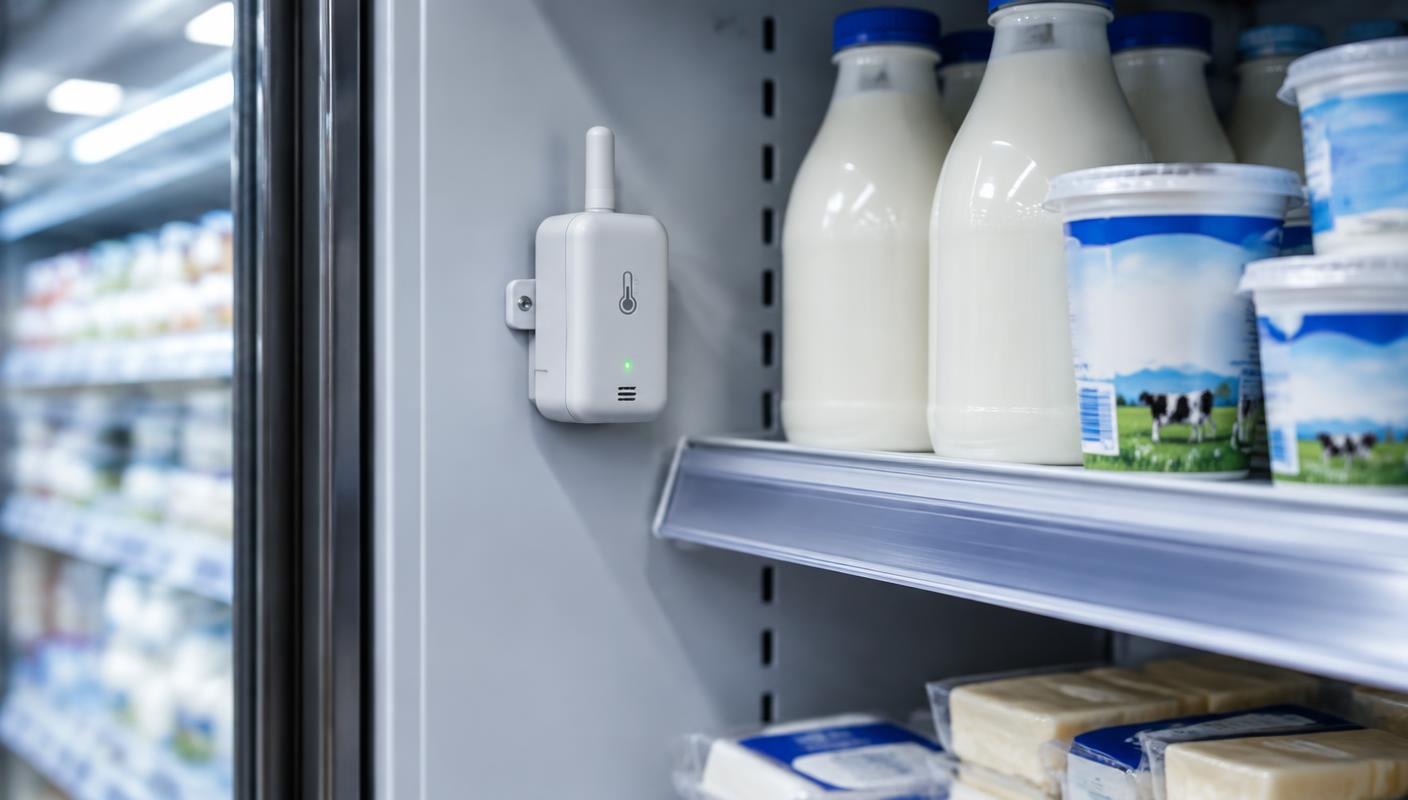
Las sondas inalámbricas de temperatura independientes se instalan dentro de los muebles frigoríficos y envían datos a través de su propia red, separada del controlador de refrigeración. Si alguien toma el control del controlador, las sondas siguen informando de la temperatura real y se activa una alerta pocos minutos después de superar un umbral.
3.2 WorkyEtta confirma
Los contadores y analizadores del cuadro eléctrico muestran, casi en tiempo real, que las resistencias consumen mucha más energía que durante un ciclo normal de desescarche. Esta es una segunda prueba independiente de que algo va mal.
3.3 WorkyCore decide
La plataforma combina las dos señales: aumento de temperatura y consumo energético anómalo en la misma tienda al mismo tiempo. Esa combinación descarta un sensor defectuoso, y la incidencia de la tienda se clasifica como de máxima prioridad.
3.4 WorkyField actúa
Se crea automáticamente una orden de trabajo y se envía al técnico de guardia o subcontratista más cercano, con los datos de la tienda, los muebles frigoríficos y las lecturas adjuntos. Se realiza un seguimiento de la llegada y la resolución en función de un objetivo de nivel de servicio.
4. La misma noche, un resultado diferente
5. Una lista de verificación de cinco pasos para minoristas
- Identifique sus controladores conectados. Enumere todos los controladores de refrigeración y de gestión de edificios accesibles desde internet, y anote cuáles ya no pueden actualizarse.
- Añada una capa independiente de medición de temperatura. No dependa únicamente del controlador para conocer su propio estado.
- Supervise la energía, no solo las facturas. La medición casi en tiempo real convierte un consumo inusual en una alerta temprana.
- Conecte las alertas con la acción. Una alerta debe crear una orden de trabajo automáticamente, sin esperar a que alguien lea un correo electrónico.
- Mantenga un registro fiable. Los registros de temperatura y de respuesta con marcas de tiempo respaldan los controles de seguridad alimentaria y las reclamaciones a las aseguradoras.
Conclusión
El ataque en Francia demuestra que un frigorífico ya forma parte de la superficie de ataque. Aplicar parches a los controladores antiguos es importante, pero no basta. Lo que protege a una tienda es una cadena de verificaciones independientes que culmina con la rápida intervención de una persona en el establecimiento.
Fuentes
Todas las fuentes se publicaron el 12 de octubre de 2026. Las cifras difieren según el medio y se presentan tal como se comunicaron.
- AFP: French supermarkets suffer refrigerator shutdown after 'unprecedented' cyberattack
- BBC News: Fridges in French supermarkets hit by cyber attack
- The Guardian / Reuters: Hackers force French supermarket fridges to heat up to 50C in 'unprecedented' cyber-attack
- France 24: 'Unprecedented' cyberattack targets refrigeration units at hundreds of French supermarkets
- CNET: Cyberattack Targets French Supermarket Refrigerators, Forcing Mass Food Disposal
- CBS News: Hackers turn up the heat in refrigerators at hundreds of supermarkets in France